Description
La seguridad forma parte de muchas más decisiones de producto de las que parece.
Añades login con Google. Creas distintos roles para una cuenta. Permites compartir un proyecto mediante un enlace. Integras una herramienta externa. Tu equipo habla de tokens, OAuth, permisos o vulnerabilidades. Security detecta un problema antes del lanzamiento y tienes que decidir si bloquea o no la release.
Como Product Manager, no necesitas saber implementar ninguna de estas cosas. Pero sí necesitas entender qué está ocurriendo para poder hacer las preguntas correctas y tomar mejores decisiones.
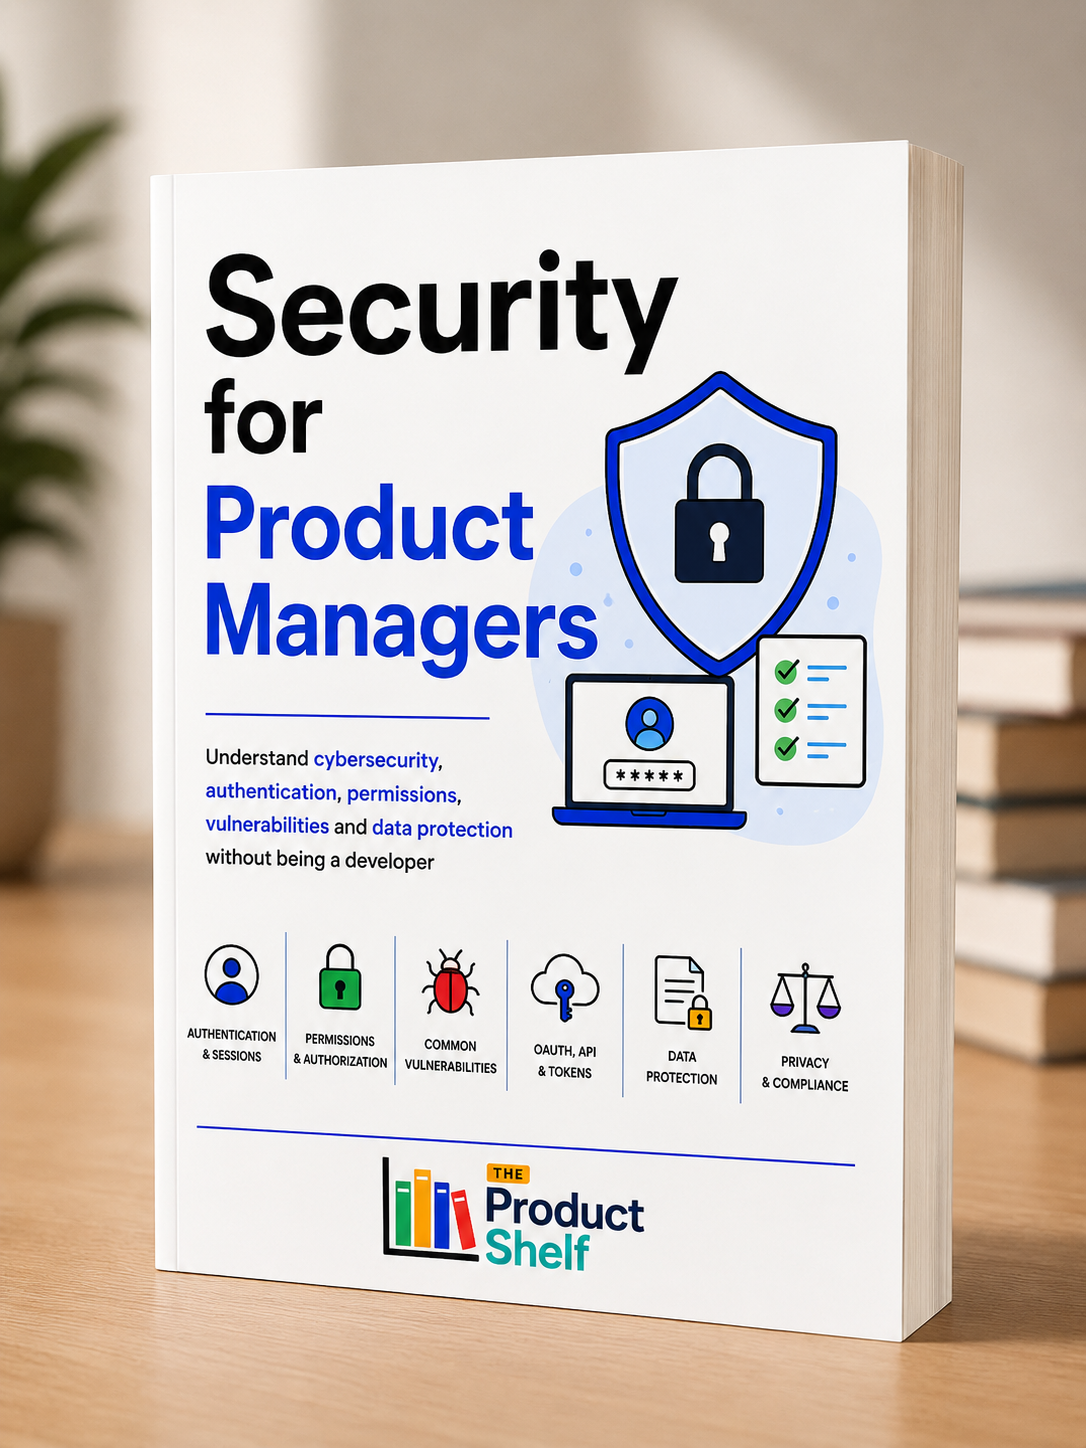
Seguridad para Product Managers es una introducción práctica a la ciberseguridad pensada específicamente para profesionales de Product que trabajan con productos digitales y equipos técnicos.
Empezaremos desde cero para entender qué ocurre realmente cuando un usuario inicia sesión y, a partir de ahí, iremos construyendo los conceptos que aparecen habitualmente en las conversaciones con Engineering y Security: contraseñas, sesiones, cookies, tokens, JWT, MFA, SSO, roles y permisos, API keys, OAuth, OpenID Connect, OWASP, vulnerabilidades, cifrado, protección de datos, privacidad y threat modeling.
Pero este no es un libro de ciberseguridad para desarrolladores.
No aprenderás a programar un sistema de autenticación, configurar un servidor o corregir una vulnerabilidad escribiendo código. Aprenderás qué problema resuelve cada mecanismo, qué riesgos existen y qué implicaciones tiene cada decisión para el producto.
¿Qué aprenderás?
Entenderás la diferencia entre autenticación y autorización, por qué una aplicación utiliza sesiones y tokens, cómo funcionan conceptos como MFA, SSO, OAuth y JWT, y cómo diseñar roles y permisos sin crear problemas de seguridad difíciles de mantener.
También aprenderás a reconocer algunas de las vulnerabilidades y ataques más importantes que pueden afectar a un producto digital, desde Broken Access Control, Injection y XSS hasta credential stuffing, y entenderás por qué cuestiones como las dependencias, el cifrado, los secrets o la protección de datos aparecen constantemente en las conversaciones técnicas.
Finalmente, llevaremos todo ese conocimiento al trabajo de Product: Security by Design, threat modeling, privacidad, GDPR, priorización de riesgos y decisiones entre seguridad y experiencia de usuario.
Este libro es para ti si…
Trabajas como Product Manager o Product Owner y alguna vez has estado en una conversación técnica sobre seguridad pensando que entendías las palabras por separado, pero no del todo lo que significaban para el producto.
No necesitas conocimientos previos de ciberseguridad ni programación. Todo está explicado desde cero, mediante ejemplos y situaciones reconocibles del día a día de un equipo de producto.
El objetivo no es convertirte en especialista en seguridad.
El objetivo es que, la próxima vez que un desarrollador te diga “necesitamos revisar los permisos”, “este token tiene demasiado scope”, “esto puede provocar un Broken Access Control” o “Security no recomienda lanzar así”, entiendas exactamente de qué conversación formas parte y sepas qué preguntas hacer.
Porque la seguridad también es una decisión de producto.
Reviews
There are no reviews yet.